한눈에 보기
- 문제: Cloudflare를 붙인 뒤 사이트에 들어가면 ERR_TOO_MANY_REDIRECTS 오류가 납니다.
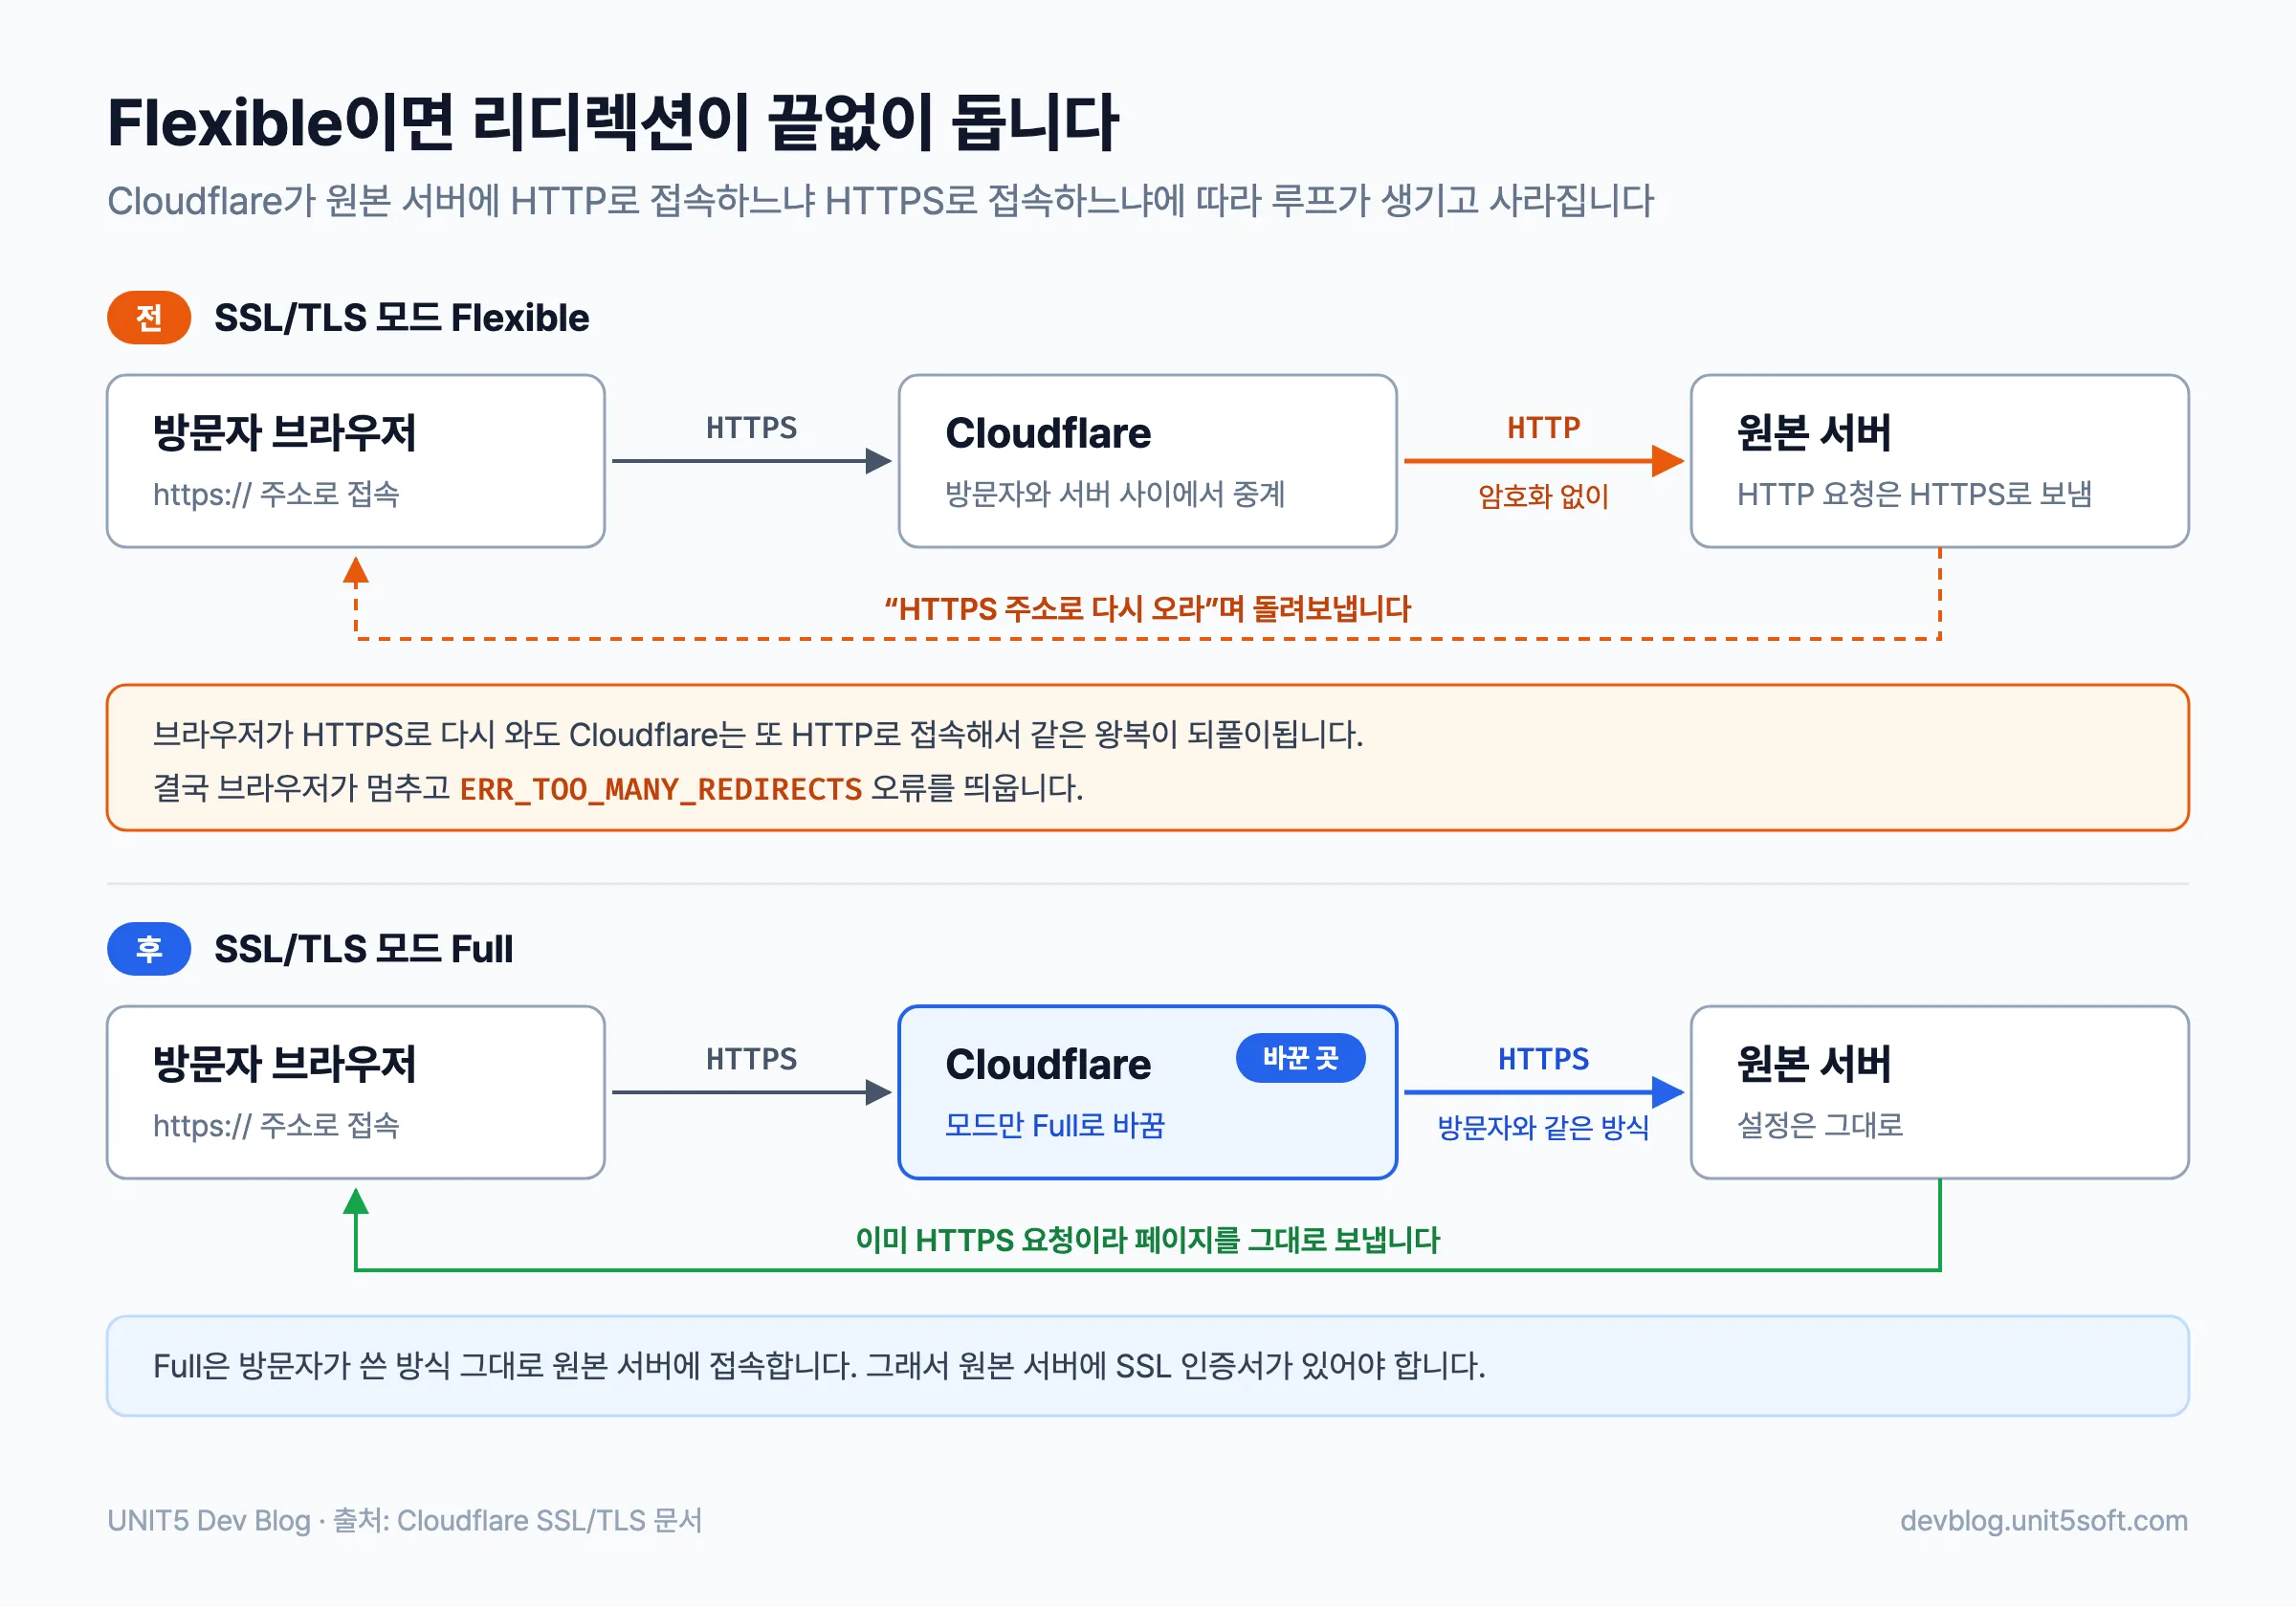
- 원인: SSL/TLS 모드가 Flexible이라 Cloudflare가 원본 서버에 HTTP로 접속하는데, 원본 서버가 그 요청을 다시 HTTPS로 돌려보내서 리디렉션이 끝없이 되풀이됩니다.
- 해결: SSL/TLS → Overview에서 Custom SSL/TLS를 골라 모드를 Full로 바꿉니다. 자동 모드는 이때 꺼집니다. 원본 서버에 유효한 인증서가 있으면 Full (strict)가 더 안전합니다.
확인한 환경: Cloudflare 대시보드(Free 플랜) · 처음 쓴 날 2025-07-10 · 마지막 확인 2026-10-28
클라우드플레어 리디렉션 오류(ERR_TOO_MANY_REDIRECTS)가 생기는 이유
SSL/TLS 모드가 Flexible이면 방문자와 Cloudflare 사이는 HTTPS로 오가지만, Cloudflare는 원본 서버에 HTTP로 접속합니다. 원본 서버가 HTTP 요청을 HTTPS로 돌려보내도록 설정돼 있으면, 브라우저가 HTTPS로 다시 와도 Cloudflare가 또 HTTP로 접속해서 같은 리디렉션이 되풀이되다가 ERR_TOO_MANY_REDIRECTS가 뜹니다. Full로 바꾸면 Cloudflare가 방문자가 쓴 방식 그대로 원본 서버에 HTTPS로 접속해서 루프가 끊기는데, 이때 원본 서버에 SSL 인증서가 있어야 합니다.
SSL/TLS 모드를 Full로 바꾸고 자동 모드 끄기
대시보드에서 모드를 직접 Full로 정하면 됩니다. 순서는 이렇습니다.
- Cloudflare 대시보드에서 도메인을 고른 뒤, 왼쪽 메뉴에서 SSL/TLS → Overview로 들어갑니다.
- SSL/TLS encryption 칸에서 Configure를 눌러 모드를 고르는 화면을 엽니다.
- 기본으로 켜져 있는 Automatic SSL/TLS 대신 Custom SSL/TLS를 고르고, 그 아래 모드 가운데 Full을 고릅니다. Custom을 고르는 순간 자동 모드가 꺼집니다.
- Overview로 돌아와서 Current encryption mode: Full과 Automatic mode disabled가 보이면 끝입니다. 브라우저에서 사이트를 다시 열어 오류가 사라졌는지 확인합니다.
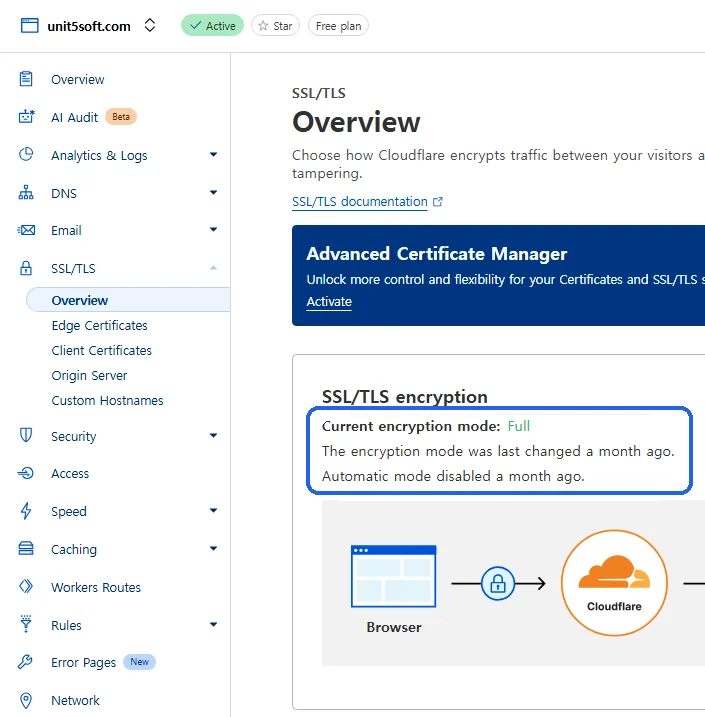
자동 모드(Automatic SSL/TLS)는 Cloudflare가 한 달에 한 번쯤 원본 서버를 HTTP와 HTTPS로 둘러보고, 더 안전한 모드를 쓸 수 있으면 알아서 올려 주는 기본 설정입니다. 모드를 내가 직접 정하려면 Custom SSL/TLS로 바꿔야 하고, 그러면 자동 검사가 멈추고 고른 모드가 그대로 유지됩니다. 2026년 10월 기준으로 자동 모드는 도메인마다 차례로 적용되고 있어서, 아직 적용되지 않은 도메인은 처음부터 Custom 모드만 보입니다(Cloudflare 문서: Encryption modes).
원본 서버에 공인 인증 기관(예: Let’s Encrypt)이나 Cloudflare Origin CA가 발급한 유효한 인증서가 있다면 Full보다 Full (strict)를 고르는 것이 좋습니다. Full은 원본 인증서를 검사하지 않아서 만료되거나 자체 서명한 인증서로도 연결되지만, Full (strict)는 기한·발급 기관·도메인 이름까지 확인합니다. Cloudflare도 할 수 있으면 Full (strict)를 쓰라고 권합니다(Cloudflare 문서: Full (strict)).
자주 묻는 질문
Full과 Full (strict)는 무엇이 다른가요?
둘 다 HTTPS 방문자를 원본 서버에 HTTPS로 이어 줍니다. Full은 원본 인증서를 검사하지 않고, Full (strict)는 유효한 인증서인지 확인해서 더 안전합니다.
원본 서버에 인증서가 없으면 어떻게 하나요?
Full 이상은 원본 서버에 인증서가 있어야 합니다. 인증서를 넣을 수 없다면 원본 서버에서 HTTP를 HTTPS로 돌려보내는 설정을 없애는 방법도 있다고 Cloudflare 문서가 안내합니다.
자동 모드를 꺼도 괜찮나요?
꺼도 지금 고른 모드는 그대로 유지됩니다. 다만 Cloudflare가 더 안전한 모드로 알아서 올려 주지 않으니, 원본 인증서를 갖췄다면 직접 Full (strict)로 바꿉니다.
함께 보면 좋은 글
- macOS에서 Python3 requests 설치하는 법 — 맥에서 requests를 깔아 HTTP 요청을 스크립트로 보내 보는 방법입니다.
- GitHub 문서를 NotebookLM에서 활용하는 방법 — 저장소의 문서를 NotebookLM에 불러와 질문하며 읽는 방법입니다.
답글 남기기